Web Sitesi Güvenlik Kontrol Listesi
Web Sitesi Güvenlik Kontrol Listesi konusunda temel saldırı, veri kaybı ve hesap ele geçirme risklerini azaltmak için karar ölçütlerini, uygulama adımlarını ve kontrol noktalarını öğrenin.
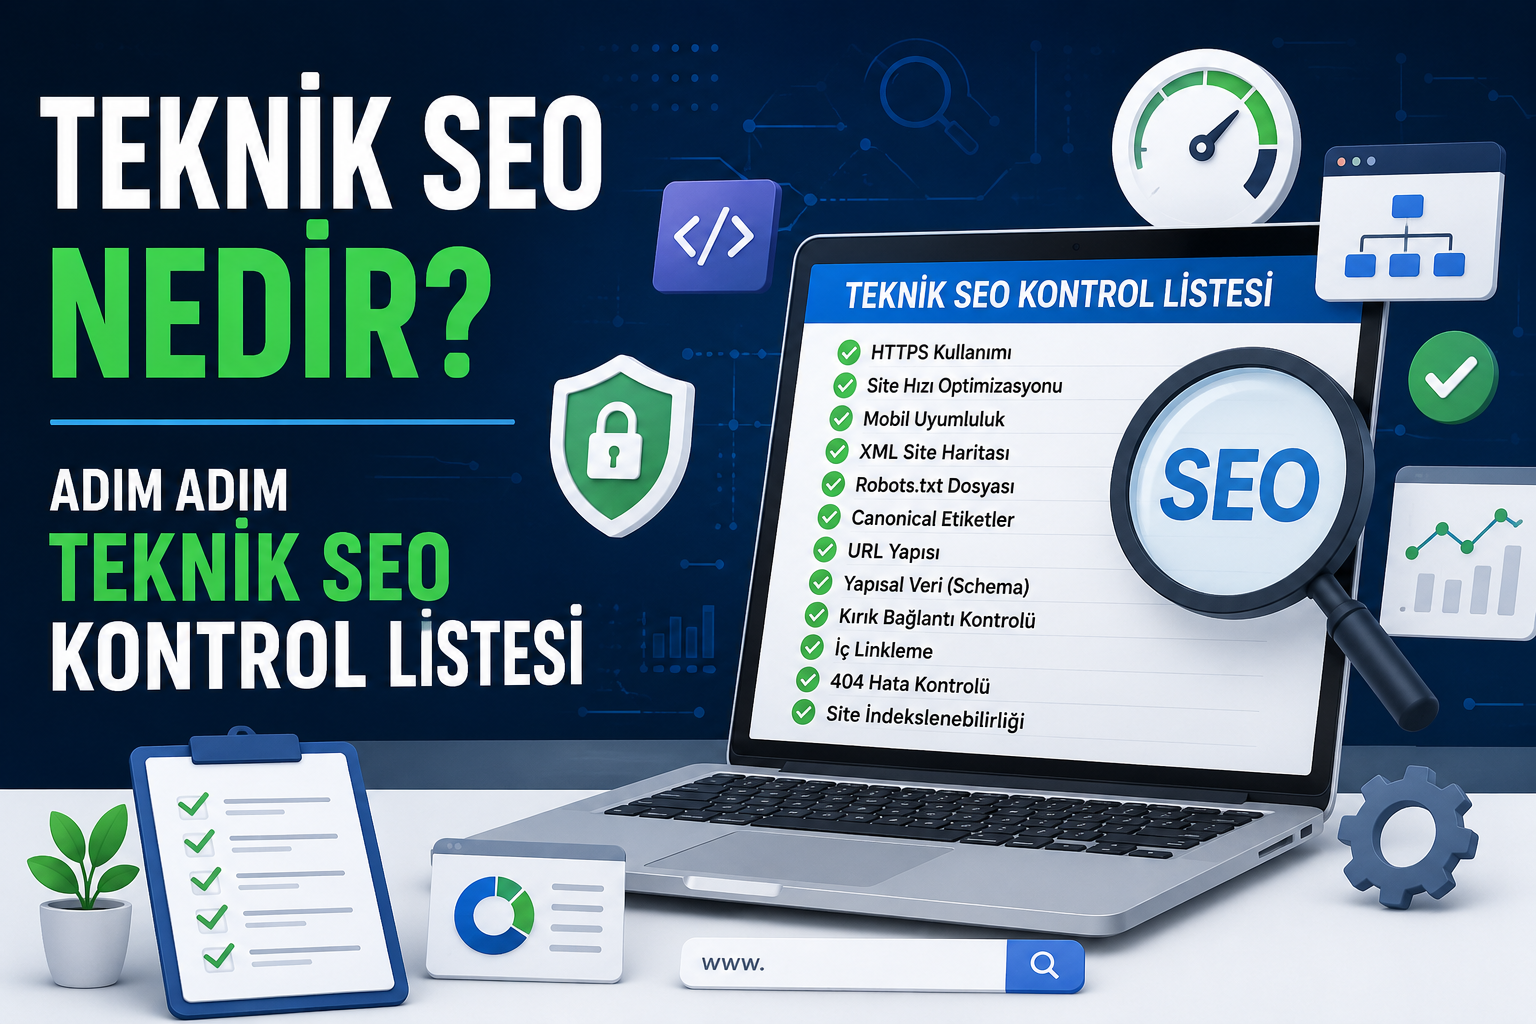
web sitesi güvenliği konusunda doğru karar, tek bir ayarı uygulamaktan çok mevcut durumu ve hedefi birlikte değerlendirmeyi gerektirir. Bu rehber, temel saldırı, veri kaybı ve hesap ele geçirme risklerini azaltmak isteyen işletmeler için neyin kontrol edileceğini ve sonucun nasıl ölçüleceğini açıklar.
Önerileri uygulamadan önce başlangıç verisini kaydedin. Sektör, hedef kitle, kullanılan altyapı ve ekip kapasitesi farklı olduğu için aynı yöntem her işletmede aynı sonucu üretmez. “Web Sitesi Güvenlik Kontrol Listesi” değerlendirmesinde öncelik; kullanıcıya gerçek fayda sağlayan, sürdürülebilir ve doğrulanabilir adımlarda olmalıdır.
Kısa cevap: Nereden başlanmalı?
Ölçüm planını sipariş, nitelikli talep ve kullanıcı görevi gibi iş sonuçlarına bağlayın; yalnızca oturum sayısına bakmayın. Bu yaklaşım, temel saldırı, veri kaybı ve hesap ele geçirme risklerini azaltmak hedefini günlük uygulama kararlarına dönüştürür.
Güçlü erişim
Yönetici hesaplarında benzersiz parola ve mümkünse iki aşamalı doğrulama kullanılmalıdır. Bu nokta, “Web Sitesi Güvenlik Kontrol Listesi” sorusunu genel bir tanımdan çıkarıp uygulanabilir bir karara dönüştürür.
İlk adımda bu başlığın mevcut uygulamadaki karşılığını belgeleyin. Eksikliği, kullanıcıya ve iş sonucuna etkisine göre önceliklendirin; yalnızca rakipte bulunduğu için yeni özellik eklemeyin. Güçlü erişim kararı, web sitesi güvenliği planındaki diğer adımlarla birlikte ele alınmalıdır.
Güncel yazılım
Eski eklenti ve kütüphaneler bilinen açıklar oluşturabilir. Bu nokta, “Web Sitesi Güvenlik Kontrol Listesi” sorusunu genel bir tanımdan çıkarıp uygulanabilir bir karara dönüştürür.
Güncel yazılım kararı, web sitesi güvenliği planındaki diğer adımlarla birlikte ele alınmalıdır.
Form koruması
CSRF, doğrulama, hız sınırı ve spam önlemleri uygulanmalıdır. Bu nokta, “Web Sitesi Güvenlik Kontrol Listesi” sorusunu genel bir tanımdan çıkarıp uygulanabilir bir karara dönüştürür.
Uygulamayı önce sınırlı bir sayfa veya veri grubunda test edin. Teknik doğrulama ile gerçek kullanıcı davranışını birlikte inceleyip sonucu görmeden tüm siteye yaymayın. Form koruması kararı, web sitesi güvenliği planındaki diğer adımlarla birlikte ele alınmalıdır.
Kayıt ve yedek
Şüpheli hareketler izlenmeli ve temiz geri dönüş noktası bulunmalıdır. Bu nokta, “Web Sitesi Güvenlik Kontrol Listesi” sorusunu genel bir tanımdan çıkarıp uygulanabilir bir karara dönüştürür.
Yayın sonrasında sorumlu kişiyi, kontrol sıklığını ve başarı göstergesini belirleyin. Değişiklik tarihini kaydetmek, performanstaki hareketin nedenini daha sağlıklı yorumlamayı sağlar. Kayıt ve yedek kararı, web sitesi güvenliği planındaki diğer adımlarla birlikte ele alınmalıdır.
Adım adım uygulama kontrol listesi
- Güçlü erişim: Yönetici hesaplarında benzersiz parola ve mümkünse iki aşamalı doğrulama kullanılmalıdır.
- Güncel yazılım: Eski eklenti ve kütüphaneler bilinen açıklar oluşturabilir.
- Form koruması: CSRF, doğrulama, hız sınırı ve spam önlemleri uygulanmalıdır.
- Kayıt ve yedek: Şüpheli hareketler izlenmeli ve temiz geri dönüş noktası bulunmalıdır.
- Başlangıç verisini ve değişiklik tarihini kaydedin.
- Masaüstü ve mobil deneyimi gerçek kullanıcı akışıyla test edin.
- Sonucu belirlenen iş göstergesiyle karşılaştırıp bir sonraki aksiyonu yazın.
Başarı nasıl ölçülür?
web sitesi güvenliği çalışmasında yalnızca trafik veya görünürlük artışına bakmak yeterli değildir. satın alma oranı, gelir, sepet terk oranı, ürün etkileşimi ve kanal başına edinme maliyeti birlikte izlenmelidir. Büyük değişiklikleri aynı anda yapmak yerine kontrollü ilerlemek, hangi adımın sonuç ürettiğini anlamayı kolaylaştırır.
Sık yapılan hatalar
Başlangıç verisi olmadan değişiklik yapmak, yalnızca tek bir puana odaklanmak, kullanıcı ihtiyacını anahtar kelime tekrarına feda etmek ve bakım sorumluluğunu tanımlamamak en yaygın sorunlardır. “Web Sitesi Güvenlik Kontrol Listesi” konusu, teknik kontrol ile açık işletme hedefi aynı planda buluştuğunda daha sağlıklı yönetilir.
web sitesi güvenliği konusunda uygulama desteği gerekiyorsa dijital danışmanlık hizmeti kapsamını ve ölçüm yaklaşımını inceleyebilirsiniz.
Sonuç
temel saldırı, veri kaybı ve hesap ele geçirme risklerini azaltmak için önce en yüksek etkili sorunu çözün, sonucu ölçün ve sonraki adımı elde edilen veriye göre seçin. Kesin sonuç veya sıra garantisi yerine, doğrulanabilir teslimler ve düzenli iyileştirme döngüsü talep edin.
Sık sorulan sorular
Bu çalışma ne kadar sürede sonuç verir?
temel saldırı, veri kaybı ve hesap ele geçirme risklerini azaltmak için gereken süre; başlangıç durumu, rekabet, veri miktarı ve uygulama hızına göre değişir. Teknik değişiklikler kısa sürede doğrulanabilir; organik görünürlük ve satış etkisi için daha uzun bir karşılaştırma dönemi gerekebilir.
Bir kez uygulamak yeterli mi?
web sitesi güvenliği için temel kurulum önemli bir başlangıçtır. İçerik, teknoloji, kullanıcı davranışı ve rekabet değiştiği için belirlenen göstergeler düzenli aralıklarla yeniden kontrol edilmelidir.